
Verschillende websites van gemeenten en organisaties in onze streek zijn weer online bereikbaar na veiligheidsproblemen. Zo is de raadsinformatie in Hendrik-Ido-Ambacht en Dordrecht weer online gezet. Uit voorzorg zijn die woensdagochtend uit de lucht gehaald, want er zouden ernstige kwetsbaarheden in de bouwstenen van sites zitten, die daardoor gevoelig zijn voor hacks. Maar er speelde meer.
Landelijk waren zo’n honderd gemeenten getroffen. Volgens Notubiz, het bedrijf achter de raadsinformatiewebsites, waren er geen aanwijzingen voor een veiligheidslek.
Op de site voor raadsinformatie van een gemeente staan allerlei documenten, zoals raadsinformatiebrieven, schriftelijke vragen, de politieke agenda en gemaakte besluiten. Zowel inwoners als raads-en commissieleden kunnen er terecht.
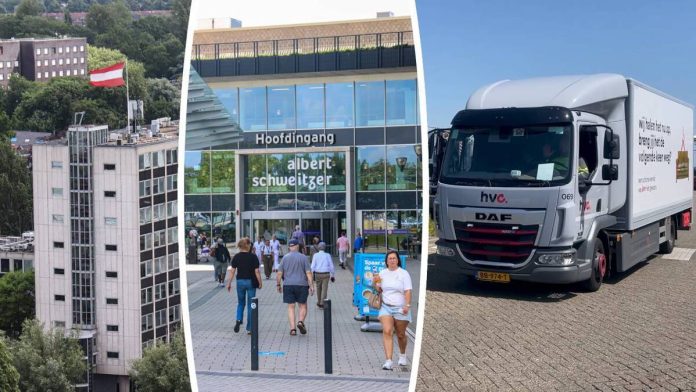
De veiligheidsproblemen reikten woensdag verder dan alleen de aanbieder van dit systeem. Zo hadden ook de gemeente Ridderkerk, de brandweer, de Veiligheidsregio Zuid-Holland Zuid, afvalverwerker HVC, het Albert Schweitzer ziekenhuis, Schouwburg Kunstmin, Winkelcentrum Sterrenburg en netbeheerder Stedin uit voorzorg de websites woensdag uit de lucht gehaald.
Ook huisartsenpraktijken waren getroffen, maar draaien inmiddels weer. De website van de regionale huisartsenorganisatie Drechtdokters is nog wel offline.
| De problemen zijn ontstaan door de ontdekking van twee grote lekken in programmeertaal PHP, meldt de NOS. Dat heeft ook gevolgen gehad voor landelijke websites, zoals MijnOverheid.nl, DigiD, de website van de Tweede Kamer. De nieuwssite en app van RTL en de populaire techwebsite Tweakers zijn ook getroffen. Wat is PHP? PHP is een van de meest gebruikte programmeertalen. Hoewel het marktaandeel van PHP al jaren afneemt, gebruikt het overgrote deel van de websites de taal nog steeds. Het gevonden lek bleek er een van de ernstigste categorieën. Aanvallers die het lek weten te vinden, kunnen zelf eigen programmeercode uitvoeren op het aangevallen systeem. Daarmee kunnen ze verder doordringen in een website en bijvoorbeeld gebruikersdata stelen. |
Ethische hackers vinden aan de lopende band beveiligingsproblemen in software. Meestal worden die gedicht voordat hackers de problemen op grote schaal kunnen misbruiken. Als het wel misgaat, kunnen de gevolgen groot zijn. Zo ging het Openbaar Ministerie gedwongen offline na zo’n zogenoemd zero day-lek.
Ook het Nationaal Cyber Security Centrum (NCSC) van de overheid heeft zijn website uit de lucht gehaald, net als de Autoriteit Persoonsgegevens. Daarnaast zijn verschillende systemen in het hoger onderwijs offline gehaald. Abonnementen afsluiten en beheren kon tijdelijk niet bij kranten van DPG Media en persbureau ANP heeft uit voorzorg systemen offline gehaald.
Vanaf 16.00 uur zou ‘het lek’ gedicht zijn, waardoor langzaam de verschillende websites weer opgestart konden worden.
Volg ons via Bluesky: https://bsky.app/profile/rtvp.bsky.social
Volg ons ook op ons WhatsApp kanaal: https://whatsapp.com/channel/0029VaoRvYF6rsQtr0tBRu3u